Apple vừa tung ra hai bản vá bảo mật đặc biệt dành cho các mẫu iPhone và iPad đời cũ, giữa lúc xuất hiện các công cụ tấn công trên mạng có khả năng xâm nhập thiết bị và đánh cắp dữ liệu nhạy cảm, đặc biệt là thông tin liên quan đến các ứng dụng tài chính.
Bản cập nhật mới có iOS 15.8.7 với mã build 19H411 và iOS 16.7.15 với mã build 20H380. Đây là các phiên bản có tên gọi khá bất thường, không nằm trong chu kỳ cập nhật chính của hệ điều hành iOS hiện tại, mà được Apple phát hành riêng cho các thiết bị cũ không thể lên các phiên bản iOS mới hơn.
Dù các thiết bị này đã ra mắt từ nhiều năm trước, Apple vẫn tiếp tục cung cấp các bản vá bảo mật quan trọng để bảo vệ người dùng trước các mối đe dọa ngày càng tinh vi trên không gian mạng.
Những mẫu iPhone và iPad nhận được bản cập nhật
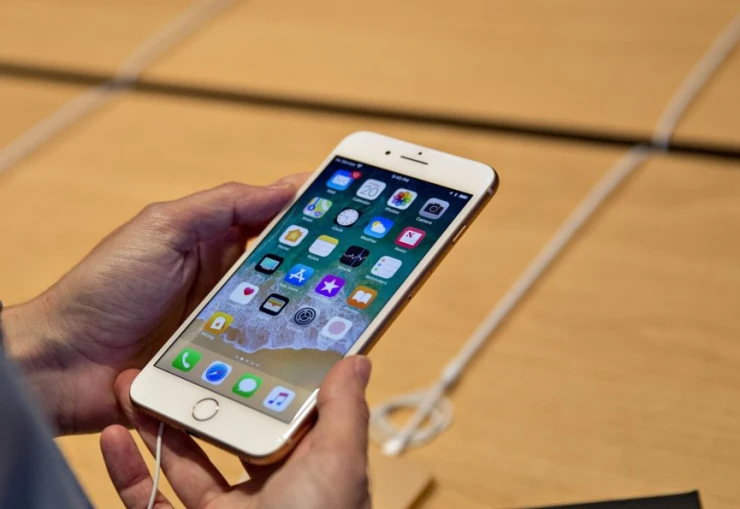
Bản iOS 16.7.15 được phát hành cho các mẫu iPhone đời cũ nhưng vẫn phổ biến, bao gồm iPhone X (ra mắt 11/2017), iPhone 8 và iPhone 8 Plus (ra mắt 9/2017). Những thiết bị này không thể nâng cấp lên các phiên bản hệ điều hành mới như iOS 17 trở lên.
Trong khi đó, bản iOS 15.8.7 dành cho những thiết bị còn cũ hơn như iPhone SE thế hệ 1, iPhone 7 và iPhone 6s. Những mẫu máy này đã ngừng được hỗ trợ từ iOS 16 trở đi.
Apple cũng phát hành các bản cập nhật tương tự cho iPad đời cũ. Ví dụ, iPadOS 16.7.15 được phân phối cho iPad (5th generation) ra mắt năm 2017. Thêm vào đó có iPad Pro 9.7‑inch (1st generation) được giới thiệu năm 2016 và iPad Pro 12.9‑inch (1st generation) ra mắt năm 2015. Bản iPadOS 15.8.7 dự kiến cũng sẽ xuất hiện cho iPad Air 2 và iPad mini 4.
Các bản cập nhật này chủ yếu tập trung vào vá lỗ hổng bảo mật và sửa lỗi hệ thống tồn tại trên phần mềm của các thiết bị cũ.
Người dùng nên cập nhật ngay để bảo vệ thiết bị
Apple khuyến cáo người dùng cập nhật các bản vá này càng sớm càng tốt. Nếu không được cập nhật, các thiết bị cũ sẽ tiếp tục tồn tại lỗ hổng bảo mật, tạo điều kiện cho tin tặc phát tán phần mềm độc hại và đánh cắp dữ liệu cá nhân.
Để cập nhật thiết bị, người dùng chỉ cần vào Cài đặt
Dù Apple chưa nêu rõ mối đe dọa cụ thể nào thúc đẩy việc phát hành các bản Vá này, một phát hiện gần đây từ Google Threat Intelligence Group (GTIG) có thể là lời giải thích hợp lý.
Công cụ tấn công “Coruna” nhắm tới iPhone
Google Threat Intelligence Group (GTIG) vừa phát hiện một bộ công cụ khai thác lỗ hổng có tên Coruna, được thiết kế để tấn công các thiết bị iPhone chạy hệ điều hành từ iOS 13 đến iOS 17.2.1.
Khoảng thời gian phát hành của các phiên bản này kéo dài từ tháng 9/2019 đến tháng 12/2023. Điều này có nghĩa là một lượng lớn iPhone trên toàn cầu có thể trở thành mục tiêu của công cụ tấn công này.
Chỉ cần người dùng truy cập vào một trang web độc hại, như website tiền mã hóa giả mạo hoặc trang cờ bạc lừa đảo, thiết bị có thể bị xâm nhập.
Sau khi xâm nhập, Coruna sẽ tự động nhận diện model iPhone và phiên bản iOS đang chạy. Từ đó, nó chọn phương pháp tấn công tối ưu để khai thác lỗ hổng và cài đặt phần mềm độc hại vào thiết bị.
Điểm đáng lo ngại là Coruna được thiết kế đặc biệt để tìm kiếm dữ liệu liên quan đến tài chính.
Phần mềm độc hại này có khả năng giải mã mã QR, đồng thời quét nội dung văn bản trên thiết bị để tìm các từ khóa như “Bank Account”. Khi phát hiện thông tin liên quan đến tài khoản ngân hàng, nó sẽ chuyển từ chế độ “tìm kiếm” sang chế độ “đánh cắp dữ liệu”.
Chưa dừng lại ở đó, Coruna có thể quét toàn bộ thư viện ảnh trên điện thoại. Nhờ công nghệ OCR (Nhận diện chữ quang học), nó có thể đọc và hiểu văn bản trong ảnh. Điều này đặc biệt nguy hiểm vì nhiều người có thói quen chụp ghi chú chứa mật khẩu hoặc thông tin đăng nhập.
Khi đã xác định được ngân hàng người dùng sử dụng, tin tặc có thể thu thập tên đăng nhập, đáp án cho các câu hỏi bảo mật và các thông tin xác thực khác. Sau đó, chúng sẽ thử đăng nhập vào tài khoản ngân hàng trực tuyến của nạn nhân từ một thiết bị khác.
Nếu phát hiện người dùng cài đặt một ứng dụng ngân hàng cụ thể, Coruna thậm chí có thể tải về một mô-đun tấn công riêng được thiết kế để khai thác chính ứng dụng đó.
Một chi tiết đáng chú ý là Coruna sẽ ngừng tấn công nếu iPhone đang bật Lockdown Mode – chế độ bảo mật cao cấp được Apple thiết kế để bảo vệ thiết bị trước các cuộc tấn công mạng tinh vi.
Để kích hoạt chế độ này, người dùng có thể vào Cài đặt
Lockdown Mode được xem như “nút khẩn cấp” của iPhone, giúp hạn chế nhiều chức năng hệ thống nhằm ngăn chặn phần mềm độc hại khai thác lỗ hổng.
Trong bối cảnh các cuộc tấn công mạng ngày càng phức tạp, Apple tiếp tục phát hành các bản vá bảo mật cho những thiết bị đã nhiều năm tuổi cho thấy tầm quan trọng của việc cập nhật phần mềm định kỳ. Với những người vẫn đang sử dụng iPhone đời cũ, việc cài đặt bản cập nhật mới nhất có thể là bước đơn giản nhưng cực kỳ quan trọng để bảo vệ dữ liệu cá nhân và tài chính.